
 Gonzalo Marsilli
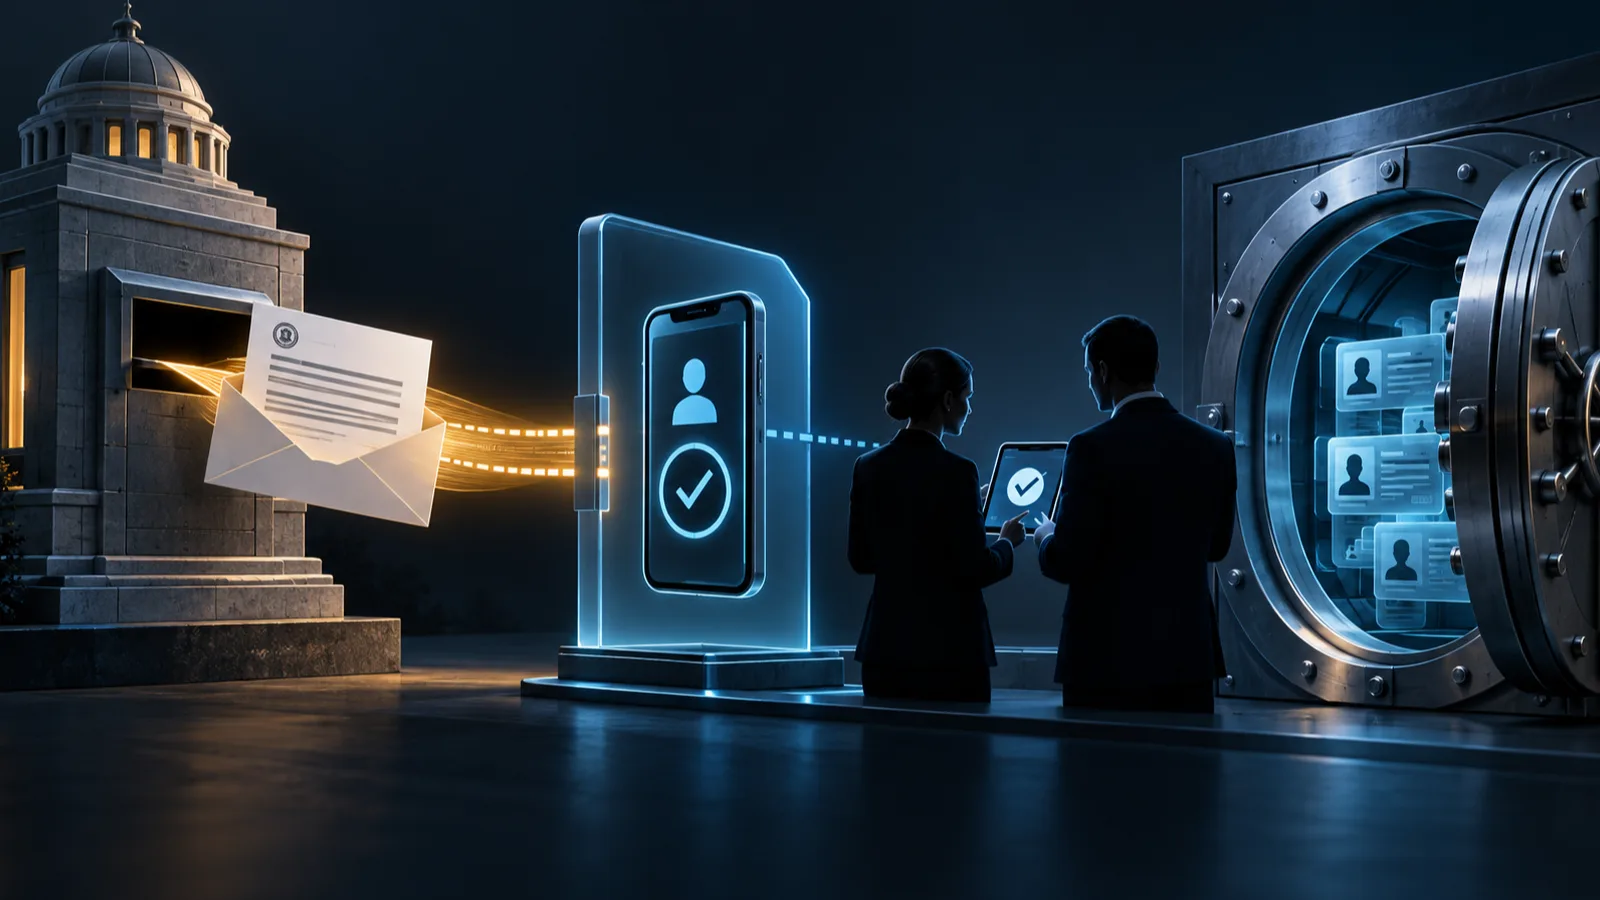
Llega un correo de un organismo público que solicita los datos de un cliente. El dominio es auténtico, el lenguaje parece oficial y la petición es urgente. ¿Enviaría tu equipo los documentos?
Esa pregunta está en el centro de la brecha de datos confirmada por Revolut en septiembre de 2026. La lección sirve para muchas otras empresas: asesorías, clínicas, hoteles, comercios y despachos reciben solicitudes de información personal sin tener siempre un especialista en seguridad disponible.
¿Qué ocurrió en Revolut?
Revolut declaró que un tercero no autorizado envió solicitudes fraudulentas usando un dominio de correo auténtico de un organismo público. Algunas solicitudes fueron atendidas y se comunicaron datos de clientes antes de descubrir el engaño. Después, la empresa bloqueó la dirección y avisó al organismo, a las fuerzas de seguridad y a los reguladores correspondientes. Según Reuters, Revolut también indicó que sus sistemas y los fondos de los clientes no se vieron afectados.
TechCrunch revisó una comunicación enviada a las personas afectadas. Los datos expuestos incluían información de contacto y copias de documentos de identidad. Algunas comunicaciones también mencionaban selfies de verificación, extractos de cuenta e historiales de transacciones.
Revolut habló de un grupo limitado, pero no reveló el número de personas, el país, el organismo implicado ni cómo el tercero consiguió controlar la dirección de correo. A 15 de septiembre de 2026, esos datos no son públicos.
La diferencia es importante: la información disponible no describe una intrusión directa en los sistemas de Revolut. La brecha se produjo porque los datos se entregaron a alguien que no estaba autorizado a recibirlos.
Por qué un dominio auténtico puede ser peligroso
Los controles técnicos pueden indicar que un mensaje pasó por sistemas autorizados para un dominio. No demuestran que la persona que usa ese buzón tenga permiso para hacer la solicitud ni que el documento adjunto sea legalmente válido.
La conclusión práctica del caso Revolut es clara: la autenticidad técnica es solo una parte de la verificación.
Un buzón puede estar comprometido. Un empleado real puede haber sido engañado. Una solicitud puede llegar desde la dirección correcta y pedir datos que esa persona no tiene derecho a obtener. Quien recibe el mensaje debe confirmar la identidad, la autoridad y el alcance de la petición.
Cinco controles antes de enviar datos sensibles
Una pequeña empresa puede aplicar un proceso sencillo. No necesita software especializado, pero debe estar escrito y usarse siempre.
- Parar y clasificar los datos. Documentos de identidad, información médica, nóminas, datos bancarios e historiales de clientes requieren más cuidado. La urgencia debe aumentar los controles, no eliminarlos.
- Verificar por un canal independiente. Contactar con el organismo mediante un teléfono o portal obtenido de su web oficial o de un registro interno fiable. No usar los datos de contacto que aparecen en la solicitud. Es también la recomendación del National Cyber Security Centre británico.
- Confirmar la autoridad y el alcance. Comprobar la referencia del expediente, la base legal, el nombre del funcionario, el plazo y los datos concretos solicitados. Una petición demasiado amplia debe aclararse.
- Exigir una segunda aprobación. Un responsable, el encargado de privacidad o un asesor externo debería revisar cualquier entrega de alto riesgo. Una sola persona no debería recibir, aprobar y enviar la información.
- Enviar el mínimo necesario y registrarlo. Facilitar solo los datos confirmados como necesarios mediante un sistema seguro. Anotar quién aprobó el envío, qué se entregó, a quién y cuándo.
Para solicitudes ocasionales pueden bastar una lista de control de una página y un registro de aprobaciones. Las empresas que las reciben con frecuencia deberían añadir un buzón específico, controles de acceso, formación y un procedimiento para incidentes.
¿Qué hacer si los datos ya se han enviado?
Hay que actuar rápido y con orden:
- detener nuevos envíos y desactivar los enlaces compartidos;
- conservar el correo, los adjuntos, las aprobaciones y los registros de acceso;
- contactar con el organismo real por un canal independiente;
- identificar exactamente a las personas y los datos afectados;
- involucrar al responsable de privacidad, al asesor legal y al proveedor informático;
- evaluar el riesgo de suplantación, daño económico y nuevos fraudes.
Según el RGPD, entregar datos personales a un destinatario no autorizado es una brecha aunque nadie haya atacado una base de datos. La guía del Comité Europeo de Protección de Datos para pequeñas empresas señala que todas las brechas deben documentarse. En general, hay que informar a la autoridad de control en un plazo de 72 horas cuando exista riesgo para las personas; si el riesgo es alto, también hay que avisar a los afectados sin demora.
La evaluación depende de los datos y de las circunstancias. Por eso debe comenzar de inmediato, sin esperar a que termine la investigación.
Una lista de control para tu empresa
Revisa hoy estas preguntas:
- ¿Quién puede aprobar la entrega de datos de clientes o empleados?
- ¿Dónde encuentra el personal un contacto fiable para verificar una solicitud oficial?
- ¿Qué categorías requieren siempre una segunda revisión?
- ¿Qué método seguro se usa para transferir archivos?
- ¿Dónde se registran las solicitudes, aprobaciones y entregas?
- ¿Quién inicia la respuesta a la brecha si se descubre un error?
Si las respuestas dependen de la memoria de una sola persona, el proceso es frágil. Un procedimiento breve resulta más fácil de seguir bajo presión y de mejorar después de un incidente.
Preguntas frecuentes
¿Hackearon Revolut?
Revolut afirmó que sus sistemas no se vieron afectados. Según la información pública, los datos se comunicaron después de recibir solicitudes fraudulentas desde un dominio oficial auténtico. No se ha explicado cómo se controló o utilizó indebidamente esa dirección.
¿Sigue siendo útil comprobar el dominio del remitente?
Sí. Ese control detecta muchas estafas básicas. Antes de entregar datos sensibles también hay que confirmar, por otra vía, la persona, la autoridad, la base legal y el alcance de la solicitud.
¿Toda solicitud de un organismo público requiere un abogado?
Las peticiones habituales y de bajo riesgo pueden seguir un procedimiento interno aprobado. Las solicitudes extrañas, amplias o de alto riesgo deben escalarse al responsable de privacidad o al asesor legal antes de enviar información.
¿Qué deberían hacer los clientes de Revolut afectados?
Usar la aplicación o la web oficial de Revolut para confirmar cualquier comunicación. Conviene desconfiar especialmente de mensajes o llamadas posteriores que utilicen datos personales correctos para parecer reales. No se deben usar enlaces o contactos incluidos en un mensaje inesperado sobre la brecha.
Integrar la verificación en el trabajo diario
El caso Revolut demuestra que la seguridad no se limita a contraseñas, cortafuegos y actualizaciones. Una petición convincente puede superar controles técnicos y seguir siendo fraudulenta.
Computer On Site puede revisar cómo tu empresa recibe, aprueba y transfiere información sensible y convertir los resultados en un plan práctico. Puedes empezar con nuestro chequeo informático, leer la guía para prevenir el ransomware o contactarnos.