
 Gonzalo Marsilli
Arriva un'email da un ente pubblico che chiede i dati di un cliente. Il dominio è autentico, il linguaggio è formale e la richiesta sembra urgente. Il tuo personale invierebbe i documenti?
È la domanda al centro della violazione dei dati confermata da Revolut nel settembre 2026. La lezione riguarda molte altre aziende: commercialisti, studi medici, alberghi, negozi e professionisti ricevono richieste di informazioni personali senza avere sempre un esperto di sicurezza disponibile.
Che cosa è successo a Revolut?
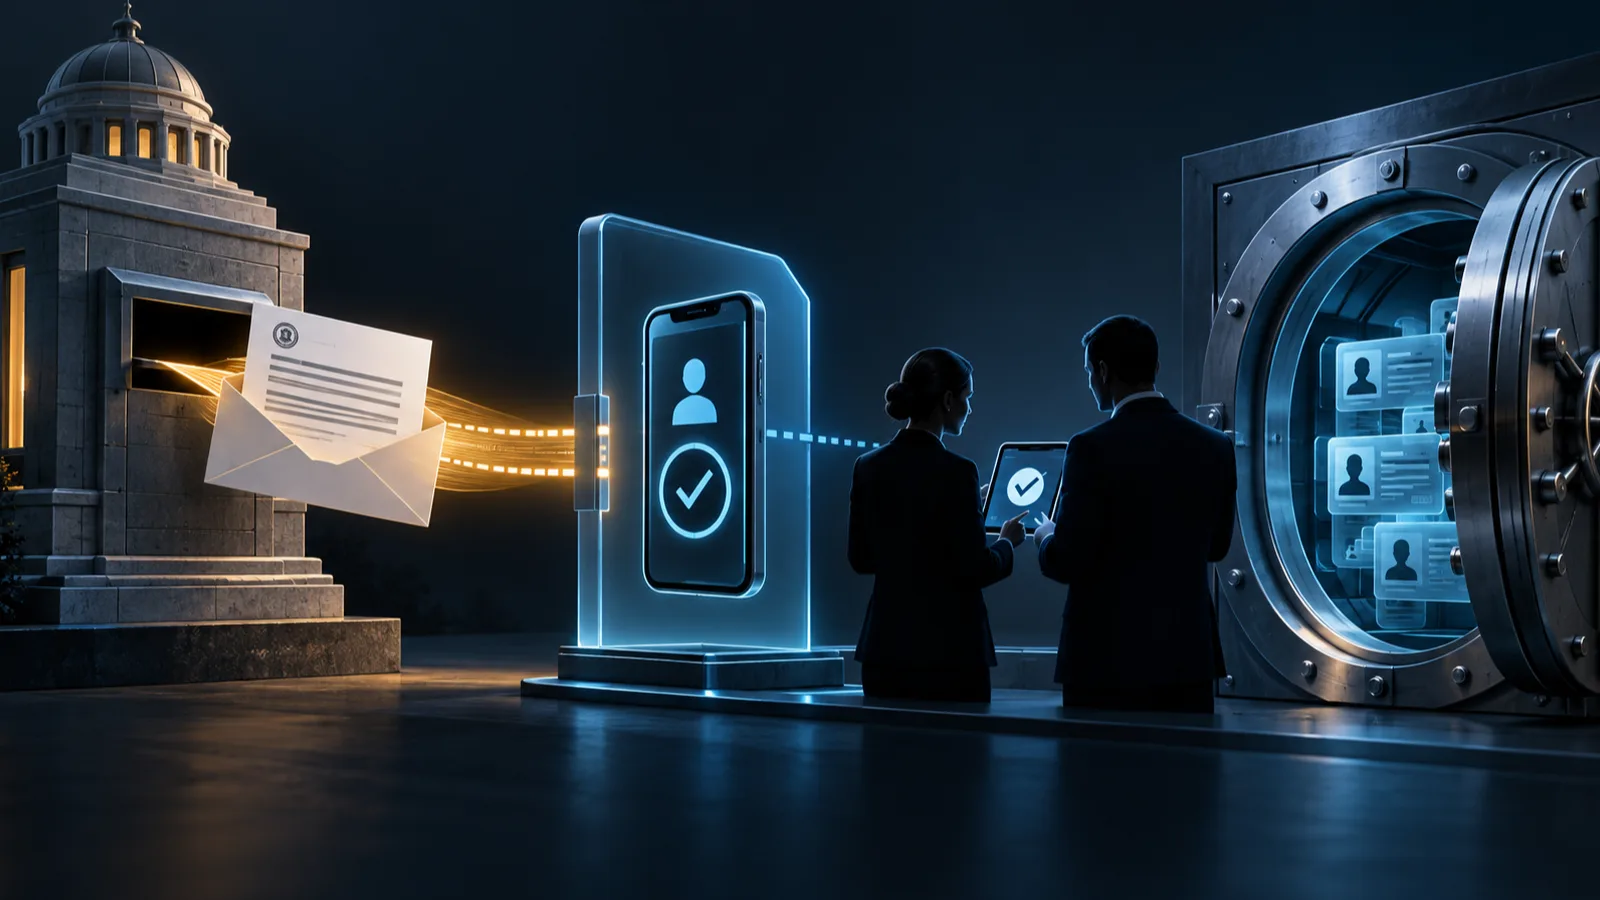
Revolut ha dichiarato che una persona non autorizzata ha inviato richieste fraudolente usando un dominio email autentico di un ente governativo. Alcune richieste sono state elaborate e i dati dei clienti sono stati comunicati prima che la frode venisse scoperta. L'azienda ha poi bloccato l'indirizzo e avvisato l'ente, le forze dell'ordine e le autorità competenti. Secondo Reuters, Revolut ha precisato che i propri sistemi e i fondi dei clienti non sono stati coinvolti.
TechCrunch ha esaminato una comunicazione inviata alle persone interessate. Tra i dati esposti risultano recapiti e copie di documenti di identità. Alcune comunicazioni citavano anche selfie di verifica, estratti conto e cronologia delle transazioni.
Revolut ha parlato di un gruppo limitato, senza indicare il numero di persone, il Paese, l'ente coinvolto o il modo in cui l'indirizzo email è finito sotto il controllo di terzi. Al 15 settembre 2026 questi elementi non sono pubblici.
La distinzione è importante: le informazioni disponibili non descrivono un accesso diretto ai sistemi di Revolut. La violazione è avvenuta perché i dati sono stati consegnati a chi non era autorizzato a riceverli.
Perché un dominio autentico può essere pericoloso
I controlli tecnici possono indicare che un messaggio è passato dai sistemi autorizzati di un dominio. Non possono dimostrare che la persona dietro quella casella abbia il potere di fare la richiesta o che il documento allegato sia valido.
La conclusione pratica del caso Revolut è semplice: l'autenticità tecnica è solo una parte della verifica.
Una casella può essere stata compromessa. Un dipendente reale può essere stato ingannato. Una richiesta può arrivare dall'indirizzo corretto ma chiedere dati che quella persona non ha diritto di ottenere. Chi riceve il messaggio deve comunque verificare identità, autorità e quantità di dati richiesta.
Cinque controlli prima di inviare dati sensibili
Una piccola impresa può adottare un processo semplice. Non richiede software speciali, ma deve essere scritto e applicato sempre.
- Fermarsi e classificare i dati. Documenti di identità, dati sanitari, stipendi, coordinate bancarie e cronologie dei clienti richiedono maggiore cautela. L'urgenza deve aumentare i controlli, non eliminarli.
- Verificare tramite un canale indipendente. Contattare l'ente con un numero o un portale trovato sul sito ufficiale o già presente nei propri archivi. Non usare i recapiti contenuti nella richiesta. È anche la procedura consigliata dal National Cyber Security Centre britannico.
- Confermare autorità e limiti. Controllare numero della pratica, base giuridica, nome del funzionario, scadenza e dati precisi richiesti. Una domanda troppo ampia deve essere chiarita.
- Richiedere una seconda approvazione. Un responsabile, il referente privacy o un consulente esterno dovrebbe esaminare ogni comunicazione ad alto rischio. La stessa persona non dovrebbe ricevere, approvare e inviare da sola.
- Inviare il minimo necessario e registrare tutto. Trasmettere solo i dati verificati come necessari, con un metodo sicuro. Annotare chi ha approvato, che cosa è stato inviato, a chi e quando.
Per richieste occasionali possono bastare una checklist di una pagina e un registro delle approvazioni. Chi le gestisce spesso dovrebbe aggiungere una casella dedicata, controlli di accesso, formazione e una procedura per gli incidenti.
Che cosa fare se i dati sono già stati inviati?
Bisogna agire rapidamente, con ordine:
- interrompere altri invii e disattivare eventuali link condivisi;
- conservare email, allegati, approvazioni e registri di accesso;
- contattare il vero ente tramite un canale indipendente;
- identificare con precisione persone e dati coinvolti;
- coinvolgere il referente privacy, il consulente legale e il fornitore IT;
- valutare il rischio di furto d'identità, danni economici e nuove frodi.
Per il GDPR, consegnare dati personali a un destinatario non autorizzato è una violazione anche se nessun database è stato attaccato. La guida del Comitato europeo per la protezione dei dati dedicata alle PMI ricorda che ogni violazione deve essere documentata. In generale, l'autorità di controllo va informata entro 72 ore quando esiste un rischio per le persone; se il rischio è elevato, le persone interessate devono essere avvisate senza ritardo.
La valutazione dipende dai dati e dal contesto. Per questo deve iniziare subito, senza aspettare la fine dell'indagine.
Una checklist per la tua azienda
Verifica oggi questi punti:
- Chi può approvare l'invio di dati di clienti o dipendenti?
- Dove trova il personale un recapito affidabile per controllare una richiesta ufficiale?
- Quali tipi di dati richiedono sempre un secondo controllo?
- Quale metodo sicuro viene usato per trasferire i file?
- Dove vengono registrate richieste, approvazioni e invii?
- Chi attiva la gestione della violazione se viene scoperto un errore?
Se le risposte dipendono dalla memoria di una sola persona, il processo è fragile. Una procedura breve è più facile da seguire sotto pressione e da migliorare dopo un incidente.
Domande frequenti
Revolut è stata hackerata?
Revolut ha dichiarato che i propri sistemi non sono stati coinvolti. In base alle informazioni pubbliche, i dati sono stati comunicati dopo richieste fraudolente arrivate da un dominio governativo autentico. Non è stato spiegato come l'indirizzo sia stato controllato o utilizzato impropriamente.
Controllare il dominio del mittente serve ancora?
Sì. Il controllo blocca molte frodi semplici. Prima di inviare dati sensibili bisogna anche confermare, tramite un altro canale, la persona, l'autorità, la base giuridica e i limiti della richiesta.
Ogni richiesta di un ente pubblico richiede un avvocato?
Le richieste abituali e a basso rischio possono seguire una procedura già approvata. Quelle insolite, molto ampie o ad alto rischio vanno sottoposte al referente privacy o al consulente legale prima di inviare informazioni.
Che cosa dovrebbero fare i clienti Revolut coinvolti?
Usare l'app o il sito ufficiale di Revolut per verificare eventuali comunicazioni. Fare particolare attenzione a messaggi o chiamate successive che usano dati personali corretti per sembrare credibili. Non usare link o recapiti ricevuti in un messaggio inatteso sulla violazione.
Inserire la verifica nel lavoro quotidiano
Il caso Revolut mostra che la sicurezza non riguarda solo password, firewall e aggiornamenti. Una richiesta convincente può superare i controlli tecnici ed essere comunque fraudolenta.
Computer On Site può esaminare come la tua azienda riceve, approva e trasferisce informazioni sensibili e trasformare i risultati in un piano pratico. Puoi iniziare dal nostro check-up IT, leggere la guida contro i ransomware o contattarci.