
 Gonzalo Marsilli
Puntos clave
- Windows puede crear un identificador global del dispositivo (GDID) persistente después de conectarse a servicios de Microsoft.
- Microsoft documenta el campo
GlobalDeviceIdcon el formatog:<número>y lo describe como un identificador interno de dispositivos. - En las pruebas independientes de IT-Connect, borrar el valor del Registro no fue suficiente: Windows volvió a crearlo tras conectarse de nuevo.
- Bloquear los endpoints implicados puede afectar al inicio de sesión, Microsoft Store, OneDrive, Microsoft 365, Optimización de distribución y otras funciones de Windows.
- Las empresas deben definir su objetivo de privacidad, probar los cambios en un grupo reducido y usar políticas de Windows compatibles siempre que sea posible.
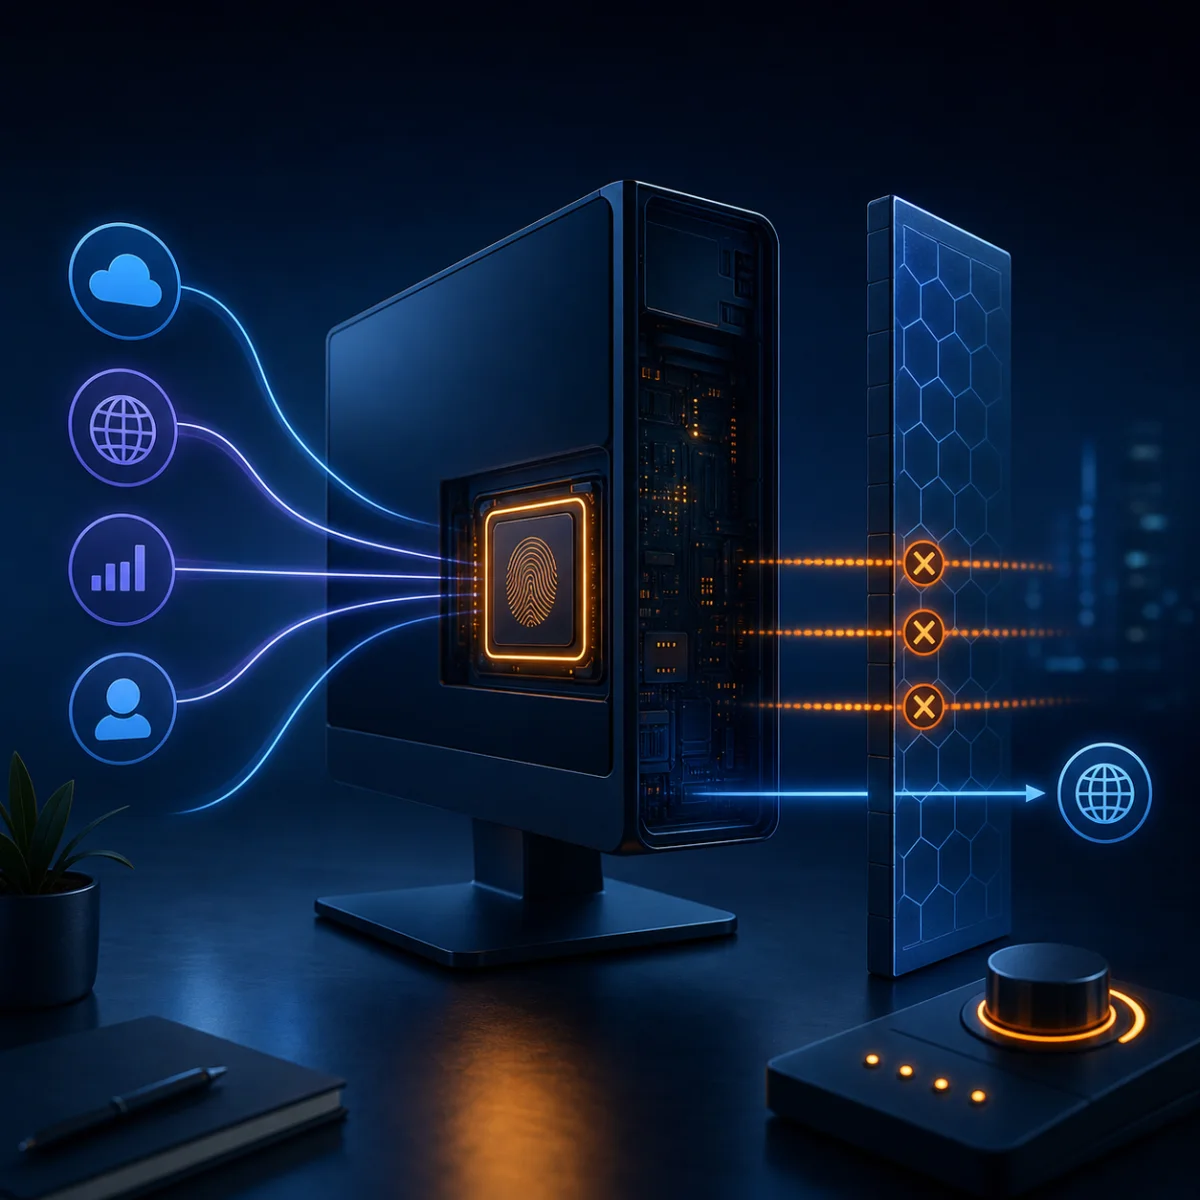
Un PC con Windows puede tener un identificador que permanece asociado al dispositivo aunque cambie la red utilizada. Se llama Global Device Identifier, o GDID.
Es relevante para los equipos de seguridad y privacidad porque se genera en el propio dispositivo, no a partir de la dirección IP pública de la conexión. Cambiar de red o activar una VPN, por tanto, no elimina un identificador almacenado localmente si Windows lo envía a un servicio en línea.
Microsoft reconoce este campo en el esquema de informes de Windows Update for Business. Una reciente investigación de IT-Connect observó cuándo aparece el valor, qué sucede después de borrarlo y qué funciones de Windows resultan afectadas al bloquear las comunicaciones relacionadas.
Los resultados son útiles, pero exigen cautela. Localizar un valor en el Registro no equivale a encontrar un control de privacidad compatible, y bloquear un endpoint compartido de Microsoft puede desactivar mucho más que un único identificador.
Qué es el GDID de Windows
La documentación de Microsoft sobre el esquema UCDOStatus define GlobalDeviceId como un identificador global de dispositivo que Microsoft utiliza internamente. Su ejemplo emplea el formato g:9832741921341.
En el equipo, IT-Connect localizó el valor LID del usuario actual en esta ruta del Registro:
HKEY_CURRENT_USER\SOFTWARE\Microsoft\IdentityCRL\ExtendedProperties
El valor se llama LID y se almacena en formato hexadecimal. Al convertirlo en un entero sin signo y añadir el prefijo g:, se obtiene el formato GDID documentado.
Un identificador persistente puede permitir que un servicio relacione distintos eventos con la misma instalación de Windows aunque el usuario cambie de red Wi-Fi, dirección IP pública o ubicación de salida de la VPN. Esto no demuestra por sí solo cómo utiliza el identificador cada servicio de Microsoft ni durante cuánto tiempo conserva los registros asociados. El esquema público describe el campo, pero no todo su ciclo de vida.
Cómo comprobar si existe un GDID
Los administradores pueden consultar el LID del usuario actual sin modificar el sistema. El siguiente comando de PowerShell es de solo lectura:
$lid = Get-ItemPropertyValue `
  -Path 'HKCU:\SOFTWARE\Microsoft\IdentityCRL\ExtendedProperties' `
  -Name LID `
  -ErrorAction SilentlyContinue

if ($null -ne $lid) {
  "g:$([Convert]::ToUInt64($lid, 16))"
}
Si no aparece ningún resultado, solo significa que el valor no estaba presente para el usuario que ejecutó el comando en ese momento. No demuestra que el dispositivo nunca haya tenido un identificador, que otros perfiles carezcan de él o que Windows no use otros identificadores.
El resultado debe tratarse como una señal de inventario. No conviene recopilar estos valores de forma centralizada sin una finalidad definida de seguridad o cumplimiento, controles de acceso adecuados y una política de conservación. Un identificador de dispositivo también es un dato que debe gestionarse de forma deliberada.
Por qué borrar el valor no resuelve el problema
IT-Connect probó una instalación nueva de Windows 11 configurada con una cuenta local y mantenida inicialmente sin conexión. Según los investigadores, el LID no estaba presente mientras el equipo permaneció desconectado; al habilitar el acceso a Internet, el valor apareció en pocos segundos.
Después borraron el valor y desconectaron el equipo. En su prueba, Windows volvió a crearlo tras la siguiente conexión. También observaron tráfico relacionado con login.live.com durante el proceso de asignación.
Es una prueba independiente, no una garantía de Microsoft de que todas las compilaciones, ediciones, configuraciones y regiones de Windows se comporten igual. Aun así, muestra una diferencia esencial: borrar la copia local no impide que el sistema operativo la solicite o restaure.
Un script de limpieza puede hacer que una consulta al Registro no devuelva nada durante un tiempo, pero dejar intacta la ruta de asignación. No es un control duradero y puede generar una falsa sensación de protección.
Bloquear el GDID puede significar objetivos distintos
Antes de cambiar el firewall, el DNS o los servicios de Windows, hay que definir el resultado esperado. Estos objetivos son diferentes:
- Eliminar el valor actual del Registro. Afecta a la copia local, que puede volver a crearse.
- Impedir la asignación inicial. La prueba de IT-Connect indica que bloquear
login.live.comantes de la primera conexión puede lograrlo, pero ese endpoint también presta funciones esenciales de identidad de Microsoft. - Reducir las rutas de transmisión posteriores. Puede requerir cambios en la Plataforma de dispositivos conectados, Optimización de distribución o sus destinos de red. No elimina necesariamente un GDID existente ni detiene todas las conexiones con Microsoft.
Ninguna de estas acciones convierte un dispositivo Windows en anónimo. El sistema operativo y las aplicaciones pueden utilizar otros identificadores, cuentas, certificados, registros de gestión o datos específicos de cada servicio.
Por qué bloquear login.live.com tiene un impacto elevado
El método más directo descrito en la prueba de IT-Connect es también el menos adecuado para una implantación empresarial general. login.live.com forma parte de la infraestructura de cuentas y autenticación de Microsoft.
Su bloqueo puede interferir con:
- Inicio de sesión con cuentas de Microsoft
- Microsoft Store y licencias de aplicaciones
- Autenticación de OneDrive
- Flujos de inicio de sesión de Microsoft 365
- Aplicaciones de Windows que dependen de la identidad de Microsoft
Un endpoint compartido por varios servicios no es un buen candidato para una regla de denegación en toda la empresa, salvo que esos servicios estén prohibidos de forma intencionada y se haya verificado el impacto. Las sesiones existentes también pueden ocultar el efecto hasta que caduque un token o el usuario cambie de dispositivo, haciendo que una prueba incompleta parezca satisfactoria.
Costes de Optimización de distribución y Dispositivos conectados
Algunas comunicaciones asociadas al GDID que observaron los investigadores coinciden con funciones de Optimización de distribución y la Plataforma de dispositivos conectados. Microsoft incluye *.do.dsp.mp.microsoft.com entre los endpoints de Optimización de distribución y explica que el servicio utiliza coordinación en la nube para la entrega entre pares.
Deshabilitar servicios o bloquear estos destinos puede reducir comunicaciones concretas, pero también puede eliminar la caché entre pares, aumentar el consumo de Internet o afectar a experiencias entre dispositivos. El resultado depende de la versión de Windows, el estado de administración y las políticas configuradas.
Para controlar el ancho de banda y el intercambio entre pares, conviene empezar con las opciones documentadas. La referencia de Optimización de distribución admite modos administrados como solo HTTP, pares en LAN, pares de grupo, pares en Internet y modo simple. La introducción a Optimización de distribución explica la relación de estos modos con el servicio en la nube de Microsoft.
Estas políticas están diseñadas para controlar la distribución de actualizaciones. Microsoft no las documenta como un interruptor universal para desactivar el GDID, por lo que no deben presentarse como tal.
Proyectos comunitarios como no-gdid combinan cambios en endpoints y servicios. Pueden ser útiles para análisis de laboratorio, pero no son configuraciones base respaldadas por Microsoft. Antes de considerarlos hay que revisar cada comando, probar las aplicaciones y las actualizaciones, y preparar un procedimiento de reversión.
Un enfoque más seguro para las empresas
En un parque Windows administrado, es preferible partir de datos y no de un bloqueo indiscriminado:
- Registrar versiones y ediciones de Windows, tipos de cuenta y plataformas de administración incluidas en el alcance.
- Comprobar una muestra representativa y recoger únicamente los datos necesarios para la revisión.
- Aclarar si el problema es la identificación del dispositivo, el uso de cuentas Microsoft, Optimización de distribución, la divulgación normativa o la reducción del tráfico.
- Revisar las políticas existentes de Intune, Grupo, firewall, proxy y DNS antes de añadir un control.
- Crear un grupo piloto que incluya usuarios de Microsoft 365, Store, OneDrive, Windows Update y aplicaciones empresariales.
- Medir inicio de sesión, licencias, entrega de actualizaciones, ancho de banda y eventos del sistema durante renovaciones de tokens y reinicios.
- Documentar responsables, excepciones, supervisión y reversión antes de ampliar los cambios.
Los requisitos de privacidad también deben abordarse mediante normas internas. Hay que confirmar qué datos del dispositivo se recopilan, para qué se necesitan, quién puede acceder a ellos y durante cuánto tiempo se conservan. Un bloqueo técnico es solo un control posible y puede ser menos eficaz que los cambios en cuentas, administración y conservación de datos.
Valoración final
El GDID de Windows es un identificador real y documentado. Las pruebas de IT-Connect indican que borrar el valor del Registro no proporciona una exclusión permanente. Evitar su creación o limitar el tráfico asociado conlleva efectos importantes, porque los endpoints y servicios observados también dan soporte a autenticación, aplicaciones, funciones entre dispositivos y distribución de actualizaciones.
Microsoft no documenta ninguna opción pública y compatible dedicada a “desactivar el GDID”. Para una empresa, el enfoque defendible es definir el objetivo de privacidad, verificar el comportamiento en las compilaciones de Windows realmente implantadas, dar prioridad a las políticas compatibles e introducir restricciones de red solo después de una prueba controlada del impacto.
Computer On Site puede revisar la privacidad de los endpoints Windows, las dependencias de identidad, Optimización de distribución y las políticas de administración, y diseñar un plan de control probado que proteja tanto el acceso empresarial como los requisitos de privacidad.