
 Gonzalo Marsilli
Punti chiave
- Windows può creare un identificatore globale del dispositivo (GDID) persistente dopo la connessione ai servizi Microsoft.
- Microsoft documenta il campo
GlobalDeviceIdnel formatog:<numero>e lo descrive come un identificatore interno dei dispositivi. - Nei test indipendenti di IT-Connect, eliminare il valore dal Registro di sistema non è bastato: Windows lo ha ricreato dopo una nuova connessione.
- Bloccare gli endpoint Microsoft coinvolti può compromettere accesso, Microsoft Store, OneDrive, Microsoft 365, Ottimizzazione recapito e altre funzioni di Windows.
- Le aziende dovrebbero definire l'obiettivo di privacy, testare ogni modifica su un gruppo ristretto e preferire i criteri Windows supportati.
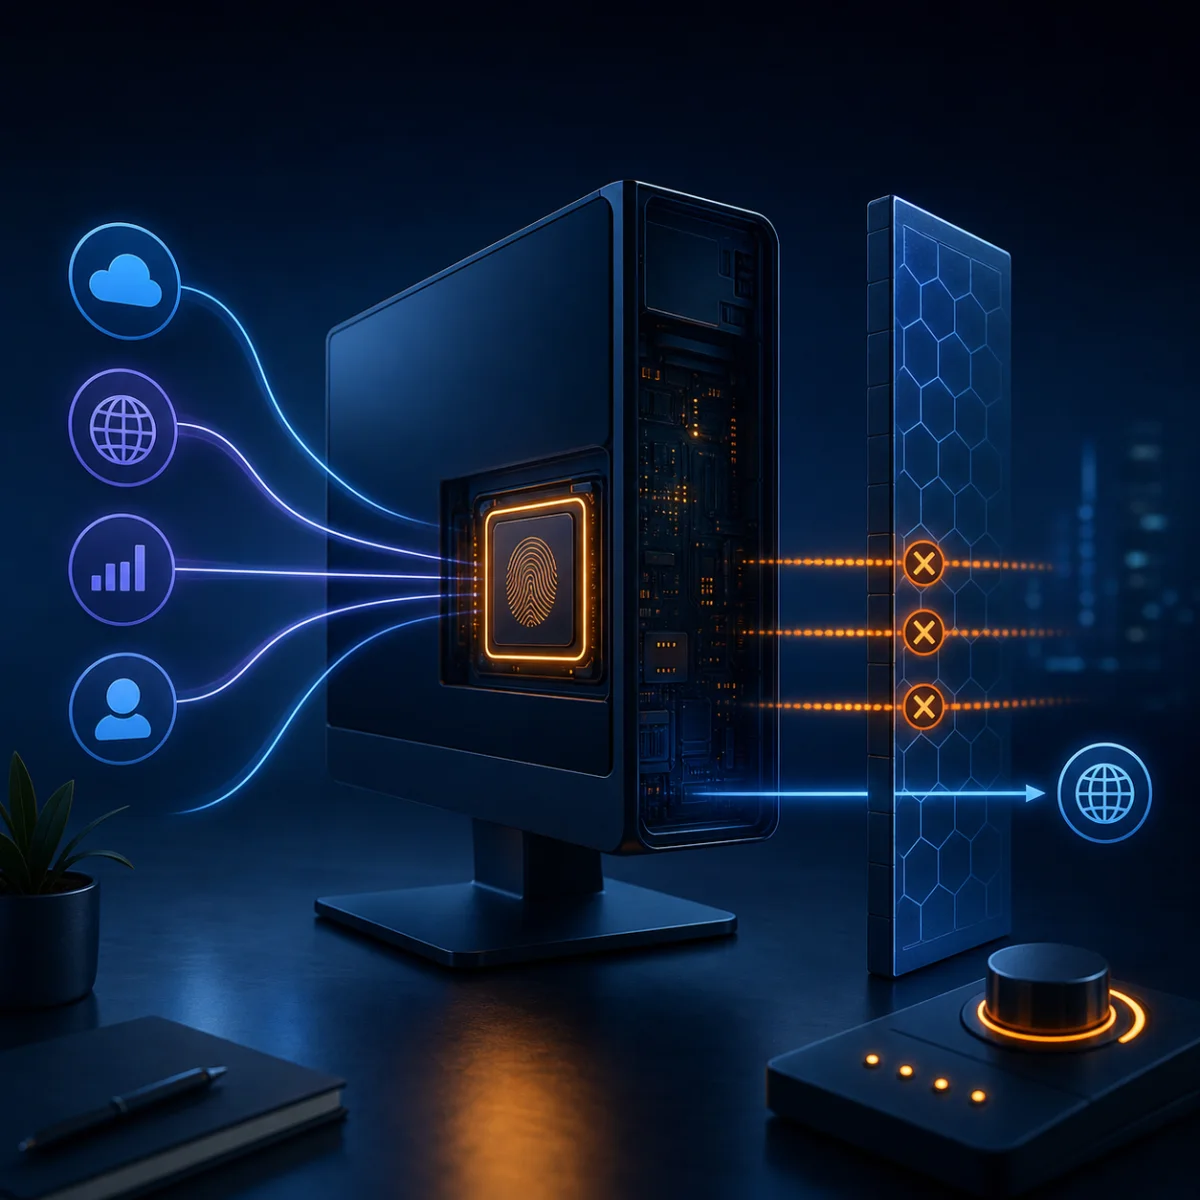
Un PC Windows può avere un identificatore che resta associato al dispositivo anche quando cambia la rete utilizzata. Si chiama Global Device Identifier, o GDID.
È un elemento importante per i team che si occupano di sicurezza e privacy perché viene generato a livello di dispositivo, non a partire dall'indirizzo IP pubblico della connessione. Cambiare rete o attivare una VPN, quindi, non elimina un identificatore memorizzato localmente se Windows lo invia a un servizio online.
Microsoft riconosce questo campo nello schema dei report di Windows Update for Business. Una recente indagine di IT-Connect ha osservato quando compare il valore, cosa succede dopo la sua eliminazione e quali funzioni di Windows risentono del blocco delle comunicazioni correlate.
I risultati sono utili, ma richiedono cautela. Individuare un valore nel Registro non significa aver trovato un controllo della privacy supportato; inoltre, bloccare un endpoint Microsoft condiviso può disattivare molte più funzioni di un singolo identificatore.
Che cos'è il GDID di Windows?
La documentazione Microsoft sullo schema UCDOStatus definisce GlobalDeviceId come un identificatore globale del dispositivo usato internamente da Microsoft. L'esempio adotta il formato g:9832741921341.
Sul dispositivo, IT-Connect ha individuato il valore LID dell'utente corrente nel seguente percorso del Registro:
HKEY_CURRENT_USER\SOFTWARE\Microsoft\IdentityCRL\ExtendedProperties
Il valore si chiama LID ed è memorizzato in formato esadecimale. Convertendolo in un numero intero senza segno e aggiungendo il prefisso g: si ottiene il formato GDID documentato.
Un identificatore persistente può consentire a un servizio di associare più eventi alla stessa installazione di Windows anche dopo il cambio di rete Wi-Fi, indirizzo IP pubblico o server VPN. Questo dato, da solo, non dimostra come ogni servizio Microsoft utilizzi l'identificatore né per quanto tempo conservi i record correlati. Lo schema pubblico descrive il campo, ma non ne documenta l'intero ciclo di vita.
Come verificare se esiste un GDID
Gli amministratori possono controllare il LID dell'utente corrente senza modificare il sistema. Il seguente comando PowerShell esegue solo una lettura:
$lid = Get-ItemPropertyValue `
  -Path 'HKCU:\SOFTWARE\Microsoft\IdentityCRL\ExtendedProperties' `
  -Name LID `
  -ErrorAction SilentlyContinue

if ($null -ne $lid) {
  "g:$([Convert]::ToUInt64($lid, 16))"
}
L'assenza di output indica soltanto che il valore non era presente per l'utente che ha eseguito il comando in quel momento. Non dimostra che il dispositivo non abbia mai avuto un identificatore, che sia assente negli altri profili o che Windows non utilizzi altri identificatori.
Il risultato va trattato come un dato di inventario. Prima di raccogliere questi valori in modo centralizzato servono uno scopo di sicurezza o conformità definito, controlli di accesso adeguati e una regola di conservazione. Anche un identificatore del dispositivo è un dato da gestire con criterio.
Perché eliminare il valore non risolve il problema
IT-Connect ha provato una nuova installazione di Windows 11 configurata con un account locale e inizialmente mantenuta offline. Secondo i ricercatori, il LID non era presente finché il computer è rimasto disconnesso; dopo l'accesso a Internet, il valore è comparso in pochi secondi.
Il valore è stato poi eliminato e il computer disconnesso. Nel test, Windows lo ha creato nuovamente alla connessione successiva. Durante il processo di assegnazione è stato inoltre osservato traffico verso login.live.com.
Si tratta di una prova indipendente, non della garanzia che ogni build, edizione, configurazione e area geografica di Windows si comporti allo stesso modo. Mostra però una differenza essenziale: cancellare la copia locale non impedisce al sistema operativo di richiederla o ripristinarla.
Uno script di pulizia può far sparire temporaneamente il risultato di una query al Registro lasciando intatto il percorso di assegnazione. Non è un controllo durevole e può dare un falso senso di protezione.
Bloccare il GDID può indicare obiettivi diversi
Prima di cambiare firewall, DNS o servizi Windows, è necessario stabilire il risultato desiderato. Questi obiettivi non sono equivalenti:
- Rimuovere il valore attuale dal Registro. Agisce sulla copia locale, che può essere ricreata.
- Impedire l'assegnazione iniziale. Il test di IT-Connect indica che il blocco preventivo di
login.live.compuò riuscirci, ma lo stesso endpoint supporta funzioni fondamentali dell'identità Microsoft. - Ridurre i percorsi di trasmissione successivi. Può richiedere interventi sulla Piattaforma dispositivi connessi, su Ottimizzazione recapito o sulle loro destinazioni di rete. Non elimina necessariamente un GDID esistente e non ferma ogni connessione Microsoft.
Nessuna di queste azioni rende anonimo un dispositivo Windows. Il sistema operativo e le applicazioni possono utilizzare altri identificatori, account, certificati, dati di gestione o riferimenti specifici dei singoli servizi.
Perché bloccare login.live.com ha un impatto elevato
Il metodo più diretto descritto nel test di IT-Connect è anche quello meno adatto a un'applicazione aziendale generalizzata. login.live.com fa parte dell'infrastruttura Microsoft per account e autenticazione.
Il blocco può interferire con:
- Accesso con account Microsoft
- Microsoft Store e licenze delle applicazioni
- Autenticazione di OneDrive
- Flussi di accesso a Microsoft 365
- Applicazioni Windows dipendenti dall'identità Microsoft
Un endpoint condiviso da vari servizi non dovrebbe diventare una regola di blocco per tutta l'organizzazione, a meno che quei servizi siano vietati intenzionalmente e l'impatto sia stato verificato. Le sessioni già attive possono inoltre nascondere le conseguenze finché un token non scade o l'utente non cambia dispositivo, facendo sembrare riuscito un test incompleto.
I compromessi di Ottimizzazione recapito e Dispositivi connessi
Alcune comunicazioni associate al GDID osservate dai ricercatori coincidono con funzioni di Ottimizzazione recapito e della Piattaforma dispositivi connessi. Microsoft include *.do.dsp.mp.microsoft.com tra gli endpoint di Ottimizzazione recapito e spiega che il servizio usa il coordinamento cloud per la distribuzione peer-to-peer.
Disattivare servizi o bloccare queste destinazioni può ridurre determinate comunicazioni, ma può anche eliminare la cache tra peer, aumentare il consumo della connessione Internet o compromettere esperienze tra dispositivi. Il risultato dipende dalla versione di Windows, dal tipo di gestione e dai criteri applicati.
Per gestire banda e peer-to-peer, è preferibile partire dai controlli documentati. Il riferimento di Ottimizzazione recapito supporta modalità amministrate come solo HTTP, peering LAN, peering di gruppo, peering Internet e modalità semplice. La panoramica di Ottimizzazione recapito spiega il rapporto tra queste modalità e il servizio cloud Microsoft.
Questi criteri servono a gestire la distribuzione degli aggiornamenti. Microsoft non li documenta come un interruttore universale per disattivare il GDID, quindi non vanno presentati come tali.
Progetti della comunità come no-gdid combinano modifiche a servizi ed endpoint. Possono aiutare nelle analisi di laboratorio, ma non sono configurazioni di riferimento supportate da Microsoft. Prima di considerarli bisogna esaminare ogni comando, provare applicazioni e aggiornamenti e preparare una procedura di ripristino.
Un approccio più sicuro per le aziende
In un parco Windows gestito, è meglio partire dalle evidenze e non da un blocco indiscriminato:
- Registrare versioni ed edizioni di Windows, tipi di account e piattaforme di gestione interessate.
- Controllare un campione rappresentativo e raccogliere solo i dati necessari alla verifica.
- Chiarire se il problema riguarda identificazione del dispositivo, account Microsoft, Ottimizzazione recapito, obblighi normativi o riduzione del traffico.
- Verificare i criteri Intune e di gruppo, firewall, proxy e DNS già applicati prima di aggiungere nuovi controlli.
- Creare un gruppo pilota che includa utenti di Microsoft 365, Store, OneDrive, Windows Update e applicazioni aziendali.
- Misurare accesso, licenze, aggiornamenti, banda ed eventi di sistema durante rinnovi dei token e riavvii.
- Documentare responsabilità, eccezioni, monitoraggio e ripristino prima di estendere le modifiche.
I requisiti di privacy richiedono anche regole organizzative. Occorre verificare quali dati del dispositivo vengono raccolti, perché sono necessari, chi può consultarli e per quanto tempo vengono conservati. Un blocco tecnico è solo uno dei controlli possibili e può risultare meno efficace di modifiche ad account, gestione e conservazione dei dati.
Valutazione finale
Il GDID di Windows è un identificatore reale e documentato. I test di IT-Connect indicano che la semplice eliminazione del valore dal Registro non costituisce una rinuncia permanente. Impedirne la creazione o limitare il traffico associato comporta conseguenze concrete, perché gli endpoint e i servizi osservati supportano anche autenticazione, applicazioni, funzioni tra dispositivi e distribuzione degli aggiornamenti.
Microsoft non documenta un'impostazione pubblica e supportata dedicata alla disattivazione del GDID. Per un'azienda, l'approccio difendibile consiste nel definire l'obiettivo di privacy, verificare il comportamento sulle build realmente in uso, preferire i criteri supportati e applicare restrizioni di rete solo dopo un test controllato degli effetti.
Computer On Site può analizzare privacy degli endpoint Windows, dipendenze di identità, Ottimizzazione recapito e criteri di gestione, quindi progettare un piano di controllo verificato che protegga sia l'accesso aziendale sia i requisiti di privacy.